


Cyberattaques en France : ce que disent les chiffres
Pour mesurer les cyberattaques en France, deux rapports publics font référence. Ils mesurent des choses différentes, et ils racontent la même histoire.
Le premier vient de l'ANSSI, l'agence nationale de la sécurité des systèmes d'information, qui traite les incidents les plus graves. Le second vient de Cybermalveillance.gouv.fr, le dispositif public qui assiste les victimes au quotidien : particuliers, entreprises et collectivités.
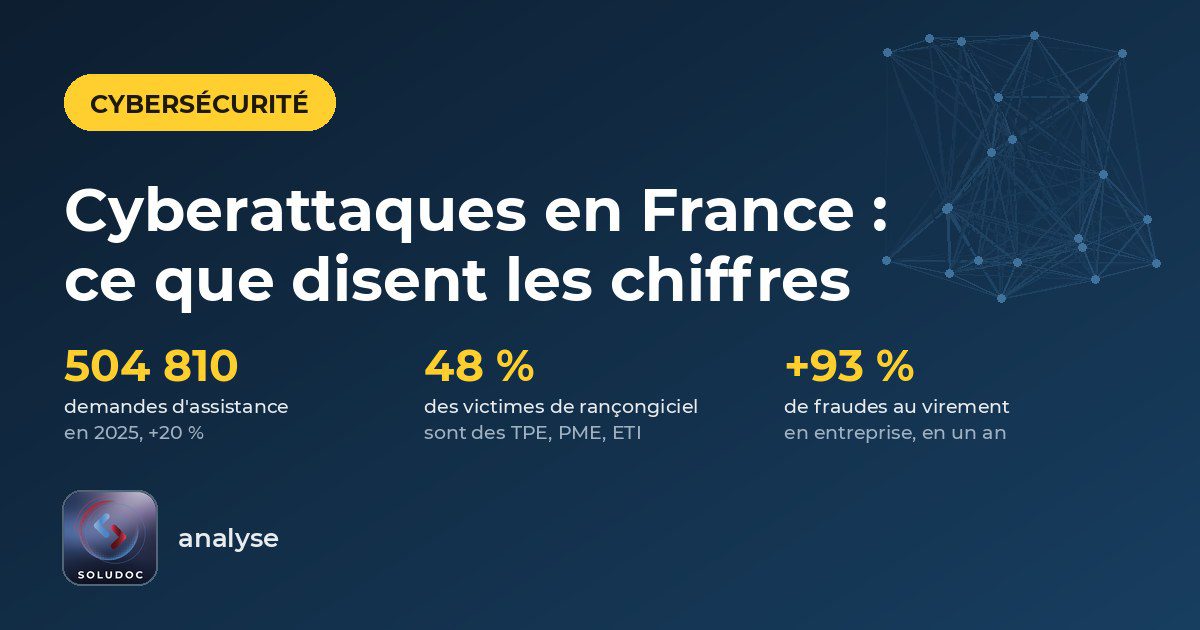
504 810
demandes d'assistance reçues par Cybermalveillance.gouv.fr en 2025, soit 20 % de plus qu'en 2024.
48 %contre 37 %
des victimes de rançongiciels traitées par l'ANSSI en 2025 sont des TPE, PME et ETI. C'est la première catégorie touchée.
+93 %
pour la fraude au virement chez les entreprises et associations, en un an. Elle a même été multipliée par plus de trois chez les collectivités.
196contre 130
vols de données traités par l'ANSSI en 2025. Les attaquants copient les données avant de les chiffrer, ou à la place.
Sources : ANSSI, Panorama de la cybermenace 2025 (mars 2026) ; Cybermalveillance.gouv.fr, rapport d'activité 2025 (mars 2026).
Le nombre d'incidents graves traités par l'ANSSI, lui, reste stable : 1 366 en 2025, contre 1 361 en 2024. Ce n'est pas une accalmie. Ce sont les cibles des cyberattaques en France qui changent : moins de grands groupes, mieux protégés, et davantage de structures de taille moyenne, qui le sont moins.
Ce qui frappe vraiment les entreprises
Le rançongiciel fait les gros titres. Ce n'est pourtant pas l'attaque la plus fréquente dans une PME.
Source : Cybermalveillance.gouv.fr, rapport d'activité 2025. Part des demandes d'assistance et évolution sur un an.
Les trois premières menaces ont un point commun : elles ne demandent aucune prouesse technique. Un mot de passe réutilisé, un courriel bien imité, un faux changement de coordonnées bancaires suffisent. Elles visent les personnes avant les machines, et c'est précisément pour cela qu'elles se préviennent par des règles simples.
Pourquoi les PME et les collectivités sont en première ligne
Pas parce qu'elles intéressent particulièrement les attaquants, mais parce qu'elles leur coûtent moins d'efforts.
L'immense majorité des cyberattaques en France est automatisée. Des robots balaient internet à la recherche d'un équipement non mis à jour, d'un accès à distance sans double authentification ou d'un compte dont le mot de passe a fuité ailleurs. Ils ne choisissent pas leur victime : ils prennent celle qui ouvre la porte.
L'ANSSI le souligne dans son dernier panorama : les équipements exposés sur internet sont exploités de plus en plus vite après la publication d'une faille. Et cet été, le vol de données à la DGFiP l'a montré à grande échelle. Selon le rapport de l'ANSSI publié fin septembre, l'attaque n'avait rien de sophistiqué : des identifiants d'agents volés par des logiciels espions, et des portails sans double authentification.
Six réflexes qui arrêtent l'essentiel des attaques
Aucun ne demande un gros budget. Tous demandent qu'on décide de s'y tenir.
La double authentification, partout où c'est possible
Messagerie, accès à distance, comptes bancaires, consoles d'administration. Le piratage de compte est la première menace des entreprises : un mot de passe volé ne suffit plus si un second facteur est exigé.
Les mises à jour de sécurité, sans attendre
Une faille critique publiée se corrige dans les jours qui suivent, pas au prochain trimestre. Et un logiciel qui n'est plus maintenu, comme les versions de PHP antérieures à la 8.2, se remplace : il ne recevra plus jamais de correctif.
Une sauvegarde hors de portée, et testée
Une copie déconnectée ou impossible à effacer, et un test de restauration réussi dans l'année. C'est ce qui transforme un rançongiciel en mauvaise journée plutôt qu'en arrêt d'activité. Nous avons détaillé les 7 points d'un audit de sauvegarde.
Une règle écrite pour tout changement de RIB
Un fournisseur qui change de coordonnées bancaires par courriel, un dirigeant qui demande un virement urgent : la réponse est toujours un rappel, au numéro déjà connu, jamais à celui du message. Cette seule règle désamorce la fraude au virement.
Des accès relus régulièrement
Des comptes administrateurs séparés des comptes de tous les jours, et une revue des accès à chaque départ : salarié, prestataire, stagiaire. Un compte oublié est une porte que plus personne ne surveille.
Savoir qui appeler avant d'en avoir besoin
Les premières heures d'une attaque décident souvent de son coût. Le bon numéro, noté à l'avance, évite de les perdre en recherches.
Le point à retenir
Les cyberattaques en France les plus fréquentes contre les entreprises ne cassent rien : elles empruntent un accès. La double authentification et une règle de rappel pour les virements couvrent, à elles deux, les trois premières menaces du classement.
Où en est votre entreprise sur ces six réflexes ? Nous faisons le point avec vous, et nous vous remettons une liste de priorités.
Demander un diagnosticEn cas d'attaque : les bons interlocuteurs
À noter dès aujourd'hui, et à afficher là où on les retrouvera un jour de crise.
Qui contacter en cas de cyberattaque
- Diagnostic et assistance
- 17Cyber17cyber.gouv.fr, le dispositif de la Police, de la Gendarmerie et de Cybermalveillance.gouv.fr
- En région
- Centre d'Assistance Grand Est Cybersécurité0 970 512 525, ligne gratuite mise en place par la Région Grand Est
- Données personnelles
- Notification à la CNILdans les 72 heures si des données personnelles ont été exposées
- Votre prestataire
- Pour isoler, constater et restaurerne rien éteindre ni effacer avant son avis : les traces servent à l'enquête
Comment SOLUDOC vous accompagne
Une seule équipe, présente dans les Vosges, en Meurthe-et-Moselle et dans le Bas-Rhin, du diagnostic à la reprise d'activité.
Notre expertise Infrastructure & Services IT couvre les quatre temps de la protection d'une PME ou d'une collectivité. Nous commençons toujours par un état des lieux, parce qu'on ne sécurise bien que ce qu'on a mesuré.
Pour la sauvegarde, nous déployons TankR, une solution de cybersauvegarde française dont les disques sont déconnectés automatiquement après chaque sauvegarde. Et parce qu'un cas concret vaut mieux qu'une promesse, nous avons raconté comment un audit a changé la sauvegarde d'une PME vosgienne.
Faire le point sur votre sécurité
Nous regardons avec vous les accès, les mises à jour et la sauvegarde de votre système d'information, et nous vous remettons une liste claire de ce qui est en place et de ce qui manque, par ordre de priorité.
Demander un diagnosticPour aller plus loin
Questions fréquentes
Les cyberattaques augmentent-elles vraiment en France ?
Oui. Les cyberattaques en France progressent : Cybermalveillance.gouv.fr a reçu 504 810 demandes d'assistance en 2025, 20 % de plus qu'en 2024. L'ANSSI observe un nombre d'incidents graves stable, mais une part croissante de PME parmi les victimes de rançongiciels : 48 % en 2025, contre 37 % en 2024.
Quelles sont les cyberattaques les plus fréquentes contre les entreprises ?
Parmi les cyberattaques en France qui visent les entreprises, le piratage de compte arrive en tête selon Cybermalveillance.gouv.fr (21 % des demandes des entreprises et associations), devant l'hameçonnage (16 %) et la fraude au virement (13,5 %). Le rançongiciel représente 8,1 % des demandes.
Une petite entreprise est-elle vraiment une cible ?
Oui, et souvent par hasard. La plupart des attaques sont automatisées : elles visent n'importe quel équipement non mis à jour ou n'importe quel compte mal protégé, quelle que soit la taille de l'entreprise derrière.
Que faire dans la première heure d'une cyberattaque ?
Isoler les postes touchés du réseau sans les éteindre, prévenir votre prestataire informatique, puis contacter 17Cyber pour être orienté. Si des données personnelles ont pu être exposées, la CNIL doit être notifiée dans les 72 heures.
La directive NIS2 concerne-t-elle ma PME ?
Elle vise les entités de 50 salariés ou plus, ou de plus de 10 millions d'euros de chiffre d'affaires, dans les secteurs qu'elle liste, ainsi qu'environ 1 500 collectivités. Sa transposition en droit français est toujours en cours d'examen au Parlement. Même hors périmètre, ses exigences sont une bonne feuille de route.